黑客盗取数字货币事件全复盘:交易所被黑、钱包被盗,散户怎么保本金
做数字货币安全审计五年,我见过最夸张的一次,是某头部交易所一夜之间被转走超过两亿美元等值的USDT和ETH。不是小打小闹,是直接把金库搬空。
那次攻击手法并不复杂。黑客通过钓鱼邮件拿下交易所运维负责人的手机,拿到多签钱包中两个签名密钥。剩下的步骤就是趁审计员下班后的窗口期,把资金分批转到混币器再洗白。整个过程不到四小时,监控后台却因"维护模式"被关掉了。
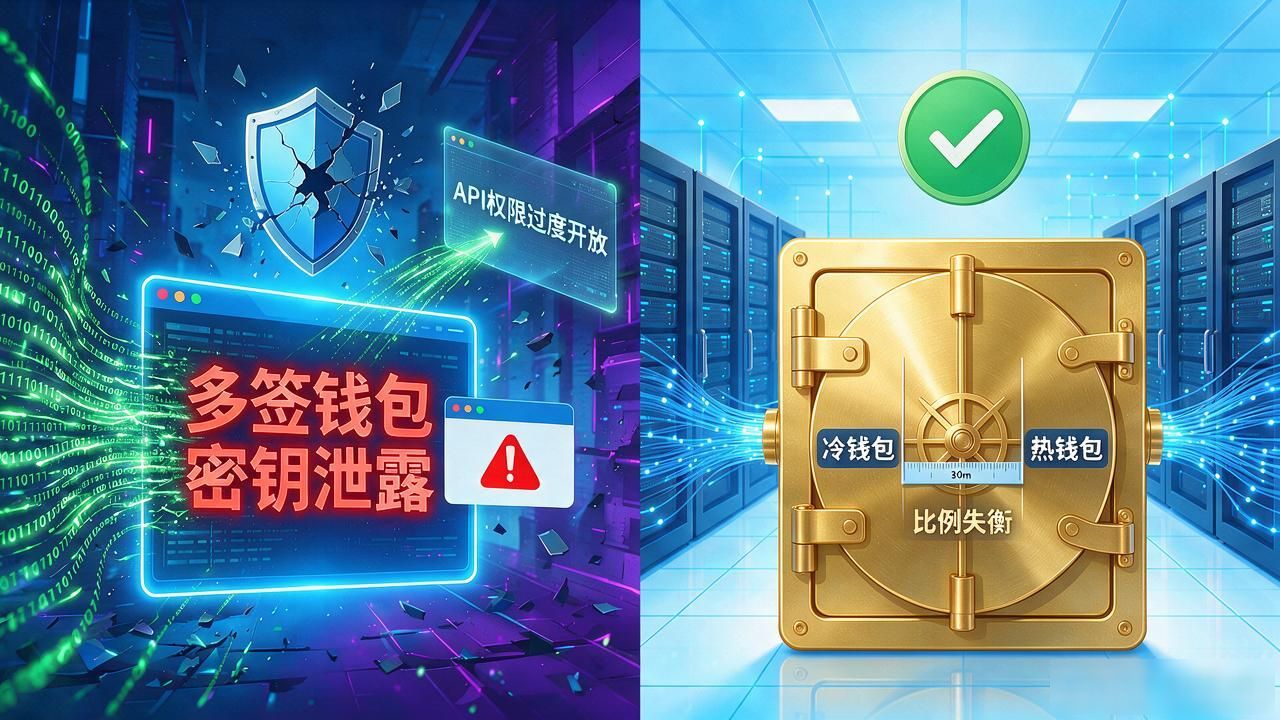
我复盘过不下十起类似事件,发现多签钱包密钥管理和API权限过度开放是重灾区。很多中小平台为了开发方便,给测试账号开了生产环境的提现权限,等于把门钥匙插反了。冷钱包和热钱包的比例失衡,也是黑客最爱钻的缝隙。
对普通用户来说,最该警惕的是钓鱼仿冒网站和私钥明文存储。去年光是一个仿某主流钱包的App黑客盗取数字货币事件,就骗走了上万人助记词。还有不少人把私钥写在笔记本里或者存进云盘,等于把密码贴在门上。交易所提币到自持钱包、开启交易密码,是最低成本也最有效的护身符。
说实话黑客盗取数字货币事件全复盘:交易所被黑、钱包被盗,散户怎么保本金,数字货币的匿名特性决定了损失追回概率极低,去年某次事件里被冻结在暗网追踪中的资金,至今只追回了不到12%。你的私钥现在存在哪里?能让我放心的,恐怕不多。