木马怎么偷走你的数字货币,看完不再慌
数字货币的火热让黑产找到了新猎物。木马程序伪装成正常软件,悄悄潜入用户设备,窃取助记词、私钥和交易签名,把别人钱包里的币转走。这不是什么"挖矿",而是赤裸裸的数字盗窃,受害者往往在几天后才发现资产已经没了。
具体手段五花八门。有的木马伪装成加密交易插件,获取到用户地址后立即发起转账;有的植入键盘记录器,捕捉用户输入密码和助记词的瞬间;还有一类"挖矿型"木马会占满CPU算力,表面在"挖矿",实际是把用户电脑变成矿机为攻击者赚币,同时破坏系统性能,让机器越来越慢。
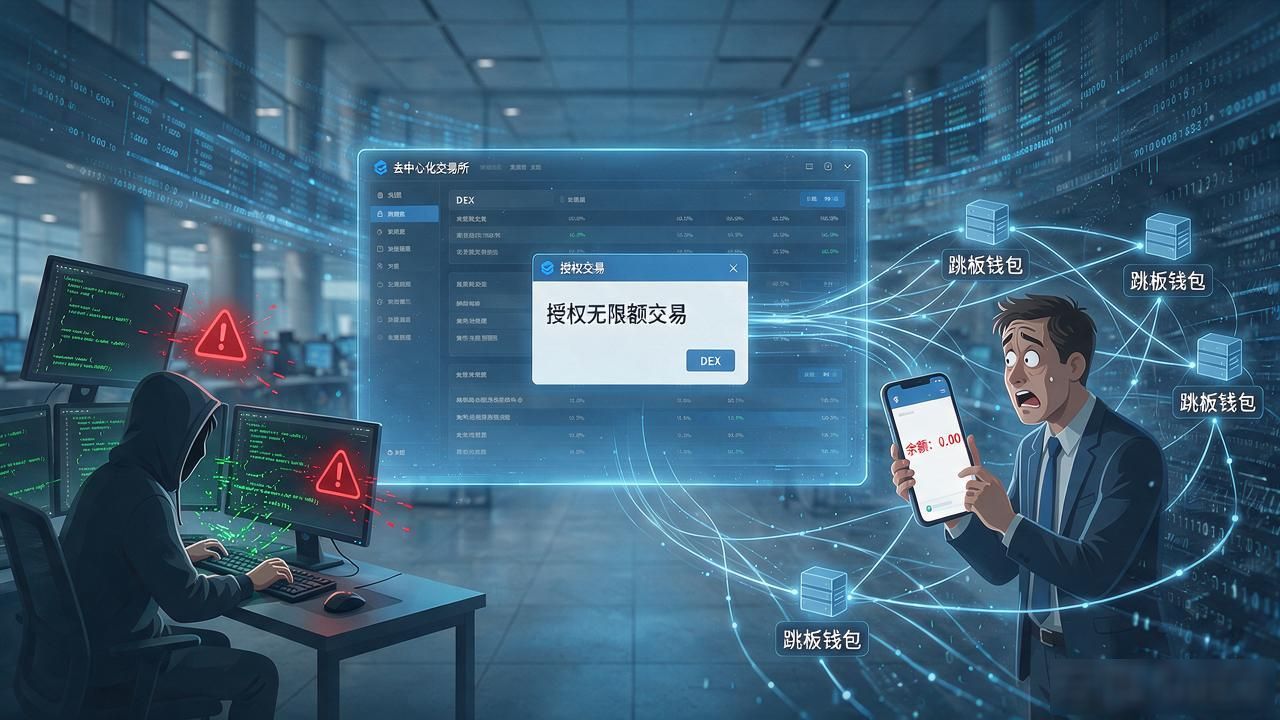
2024年某知名去中心化交易所被植入供应链木马,攻击者通过篡改前端页面诱导用户授权无限额交易,数小时内被盗走超三亿美元资产。受害者打开钱包才发现币已"蒸发",而木马早已通过多个跳板钱包完成混币和跨链转移木马怎么偷走你的数字货币,看完不再慌,追踪难度极大。
保护资产的核心原则就一条:币不离开冷存储,助记词永不碰网络。交易用硬件钱包签名,日常只留少量热钱包,浏览器插件定期审查权限,任何要求导出私钥的弹窗一律关掉。
需要明确的是,制作和传播窃取型木马在各国法律中均构成非法获取计算机信息系统数据罪,量刑可达十年以上。技术本身没有善恶木马怎么挖取数字货币,但拿它去偷别人的资产,性质就是犯罪,跑不掉的。